

概要
Devin は、Microsoft Entra の service principal を介して Azure DevOps に接続します。管理者がテナント内で Cognition が公開した Cognition Azure DevOps Service Principal アプリケーションを承認すると、service principal が作成されます。その後、選択した権限を付与して、その service principal を Azure DevOps の組織に追加します。- Entra の承認時に要求されるのは基本的なサインイン権限 (
User.Read、openid、profile、offline_access) のみで、これは ID の確認だけに使用されます。詳しくは要求される Entra の権限を参照してください - Entra の承認だけでは、リポジトリやコードへのアクセス権は付与されません
- すべてのリポジトリへのアクセスは、Azure DevOps で割り当てる権限によって制御されます
前提条件
Azure DevOps 統合を設定する前に、以下を確認してください。- 接続を管理する権限を持つ Enterprise の Devin アカウント
- アプリケーションに管理者の同意を付与できる Microsoft Entra 管理者
- ユーザーを追加し、権限を割り当てられる Azure DevOps 組織管理者
統合の設定
- app.devin.ai で Devin アカウントにサインインします。
- 別のブラウザまたはシークレット ウィンドウで、Azure DevOps にサインインします (手順 6 で必要です) 。
- Enterprise の Devin アカウントで、Settings > Connections > Azure DevOps に移動します。
- Connect ボタンのドロップダウンを開き、Connect with service principal を選択します。
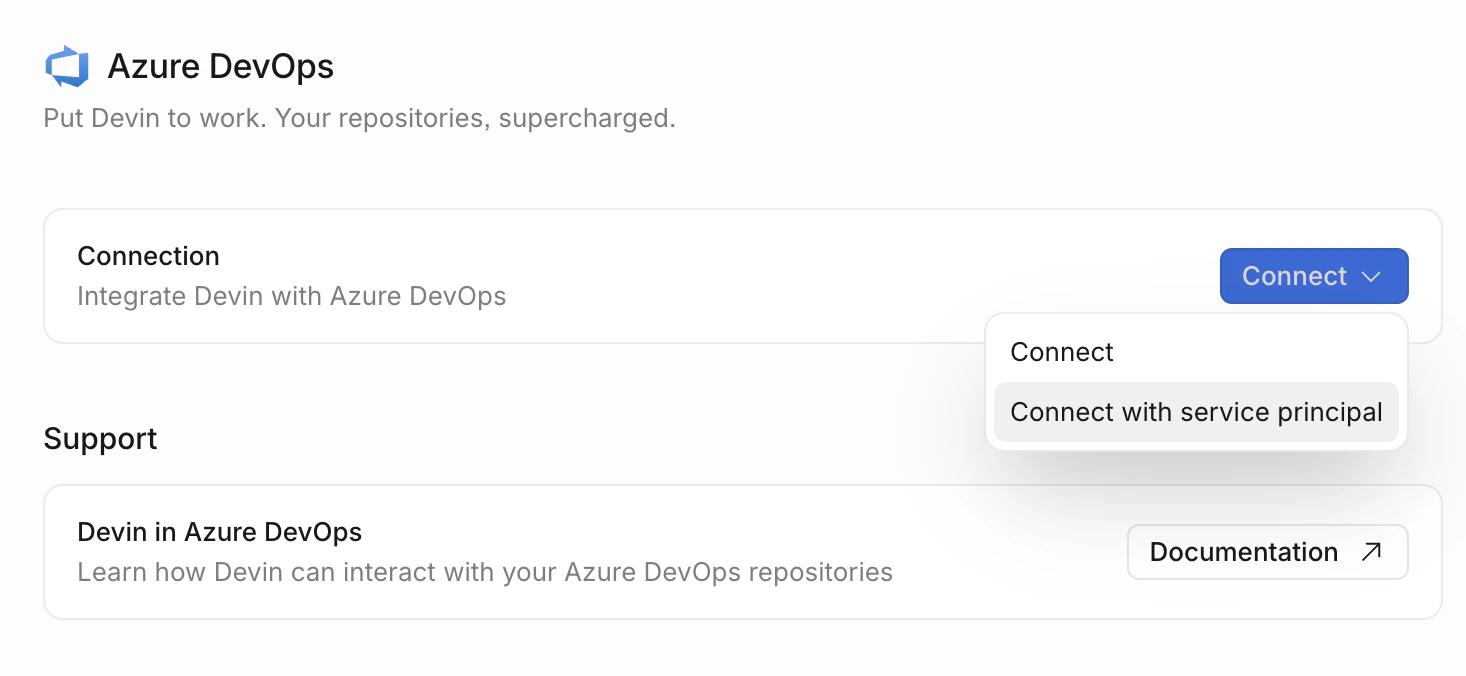
-
Devin にテナントへのアクセス許可を付与するため、Microsoft にリダイレクトされます。承認すると、Devin の Azure DevOps 接続ページに戻り、Add organization with service principal セクションが表示されます。
- 承認すると、Microsoft Entra テナントに service principal が作成されます
- この手順で要求されるのは基本的なサインイン権限のみで (詳しくは 要求される Entra の権限 を参照) 、リポジトリへのアクセスは付与されません
-
Azure DevOps で、Organization Settings > Users に移動します。
- Add Users をクリックし、service principal (
Cognition Azure DevOps Service Principal) を追加します - アクセス レベルには Basic を選択します (Stakeholder では不十分で、API には Basic が必要です)
- Devin にアクセスを許可したいすべてのプロジェクトに追加します
- 関連する Azure DevOps グループ (通常は Project Contributors) に service principal を割り当てます
- Add Users をクリックし、service principal (
- Devin に戻り、Azure DevOps 接続ページの Add organization with service principal セクションで、前の手順で使用した Azure DevOps の組織名を入力し、Add をクリックします。
- 新しい接続をクリックして詳細パネルを開きます。Repositories タブには、この接続を通じて利用できるリポジトリが一覧表示されます。Manage access タブでは、この接続のリポジトリ権限を管理できるユーザーまたはロールを指定できます。
- 組織にリポジトリへのアクセスを付与します。Settings > Repositories に移動して組織を選択し、Manage permissions をクリックして、組織/プロジェクト レベルまたはリポジトリ レベルで権限を付与します。詳しくは Repository Permissions を参照してください。
- 権限が付与された各組織で、Settings > Environment > Blueprints に移動し、Repositories セクションの Add をクリックして、Devin の環境に追加するリポジトリを選択します。詳しくは 宣言的な環境構成 を参照してください。
要求される Entra の権限
Devin はUser.Read を要求します。Devin が同意リクエストの作成に利用する Microsoft Authentication Library (MSAL) は、常に openid、profile、offline_access を追加します。そのため、同意画面およびエンタープライズアプリケーションの Permissions タブには、次の 4 つの Microsoft Graph の委任されたアクセス許可が表示されます。
アプリケーション (アプリケーション専用) の Microsoft Graph 権限は要求されません。また、これらの権限はいずれも Azure DevOps、リポジトリ、メール、ファイル、ディレクトリデータへのアクセスを付与するものではありません。
実行時、Devin は OAuth 2.0 のクライアント認証情報グラントを使用して、あなたのテナントから Azure DevOps リソース (
499b84ac-1321-427f-aa17-267ca6975798/.default) 用のアプリケーション専用トークンを取得します。Azure DevOps は Entra でアプリケーション権限を定義していないため、このトークン単体では何のアクセス権も持ちません。Devin が実行できる操作は、Azure DevOps の管理者が service principal に割り当てたアクセスレベル、プロジェクト、グループによってすべて決まります。
Devin がアクセスできる範囲
Devin の Azure DevOps 統合でアクセスできるのは、Git 操作のみです。
Devin は、work items、pipelines、builds、test plans、artifacts、wiki、service connections にはアクセスできません。
今後、組織で Devin に Azure DevOps の追加領域への対応が必要になった場合は、要件についてご相談いただくため、enterprise@cognition.ai までご連絡ください。
セキュリティ上の考慮事項
- 最小限の Entra 権限 — 要求されるのは
User.Read、openid、profile、offline_access(Microsoft Graph、委任)のみです。ディレクトリ全体の読み取りアクセス、グループメンバーシップの参照、管理者権限は含まれません。 - 明示的な認可 — Entra で承認されただけでは、Azure DevOps へのアクセス権は付与されません。すべてのリポジトリへのアクセスは、Azure DevOps 管理者が明示的に割り当てる必要があります。
- 暗号化された認証情報 — すべてのトークンは暗号化され、安全に保存されます。
- スコープを限定したアクセス — Devin の Enterprise UI から、権限を特定のプロジェクト、リポジトリ、操作に限定できます。
- 監査性 — アクティビティは Entra のサインインログと Azure DevOps の監査ログに記録されます。
- ブランチポリシーを遵守 — Devin の PR は、ほかのコントリビューターと同様に、同じブランチポリシーとレビュー要件の対象となります。
ベストプラクティス
- リポジトリレベルの権限を利用する — Devin には組織全体ではなく、必要な特定のリポジトリとプロジェクトにのみアクセス権を付与してください。
- ブランチポリシーを有効にする — Azure DevOps でブランチポリシーを設定し、すべての変更がマージされる前に適切なレビュープロセスを経るようにします。
- 監査ログを確認する — サービス プリンシパルのアクティビティについて、Azure DevOps の監査ログと Entra のサインイン ログを定期的に確認してください。
トラブルシューティング
管理者による同意に失敗する場合:- 承認を行うユーザーに、Entra テナント内のアプリケーションに対して管理者の同意を付与する権限があることを確認してください
- テナントでアプリケーションへの同意が制限されている場合は、Global Administrator または Cloud Application Administrator による同意の付与が必要になることがあります
- Entra ポータルの Enterprise Applications で、管理者による同意が正常に完了していることを確認してください (
Cognition Azure DevOps Service Principalを探してください) - サービス プリンシパルが Organization Settings > Users から Azure DevOps 組織に明示的に追加されていることを確認してください
- サービス プリンシパルが MFA を強制する Conditional Access ポリシーの対象になっている場合、トークンの更新は通知なく失敗します。Devin アプリケーションに対して、サービス プリンシパルを除外する Conditional Access の例外を作成してください。
- サービス プリンシパルが Organization Settings > Users から Azure DevOps 組織に追加されていることを確認してください
- アクセス レベルが Basic に設定されていることを確認してください (API アクセスには Stakeholder では不十分です)
- Settings > Connections > Azure DevOps で接続を開き、Repositories タブにリポジトリが表示されていることを確認してください
- Settings > Repositories で、組織にリポジトリ権限が付与されていることを確認してください
- Settings > Environment > Blueprints で、組織の環境にリポジトリが追加されていることを確認してください
- サービス プリンシパルに対象リポジトリの Contributor 権限があることを確認してください
- ブランチ ポリシーによって PR の作成がブロックされていないことを確認してください
- 対象ブランチが存在し、アクセス可能であることを確認してください